ホーム›読みもの›Claude Codeの秘密保護と8リポジトリの走査
Claude Codeに秘密を読ませない設定と、自分の8リポジトリで鍵を探した結果(実測)
僕は、個人で運営しているサイトやツールの多くを、AI(Claude Code)に任せて作っています。AIにファイルを触らせるなら、秘密の鍵が入ったファイルを読ませない・公開しない仕組みが要ります。そこで、公式ドキュメントの内容を確かめ、自分のリポジトリを走査して、結果を書きます(2026年11月11日)。
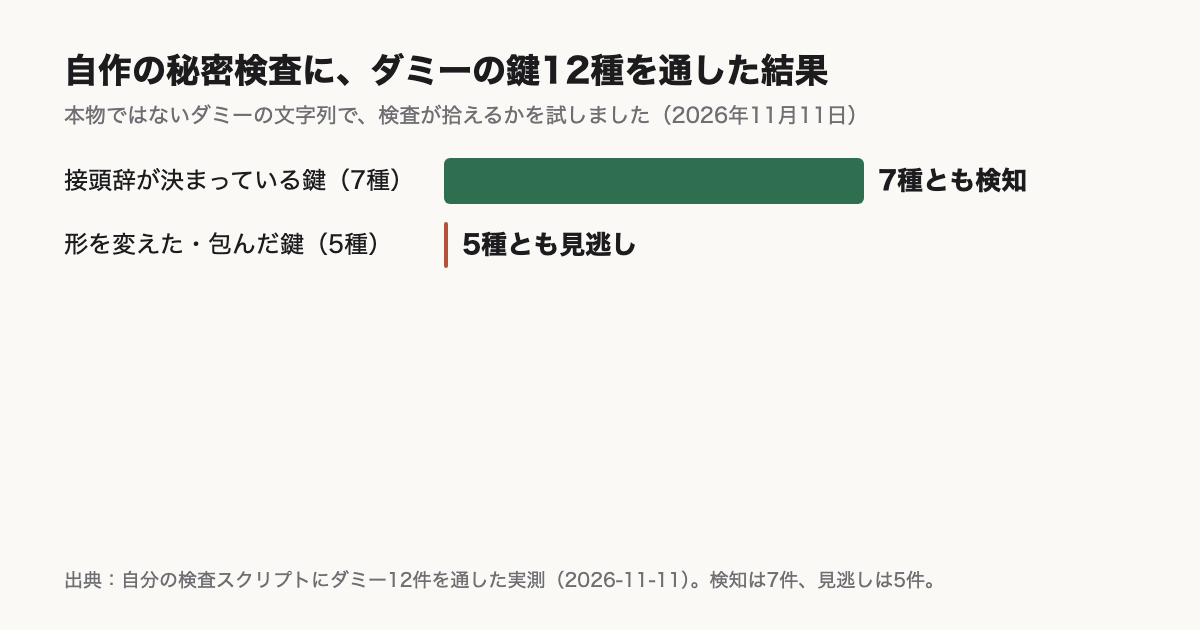
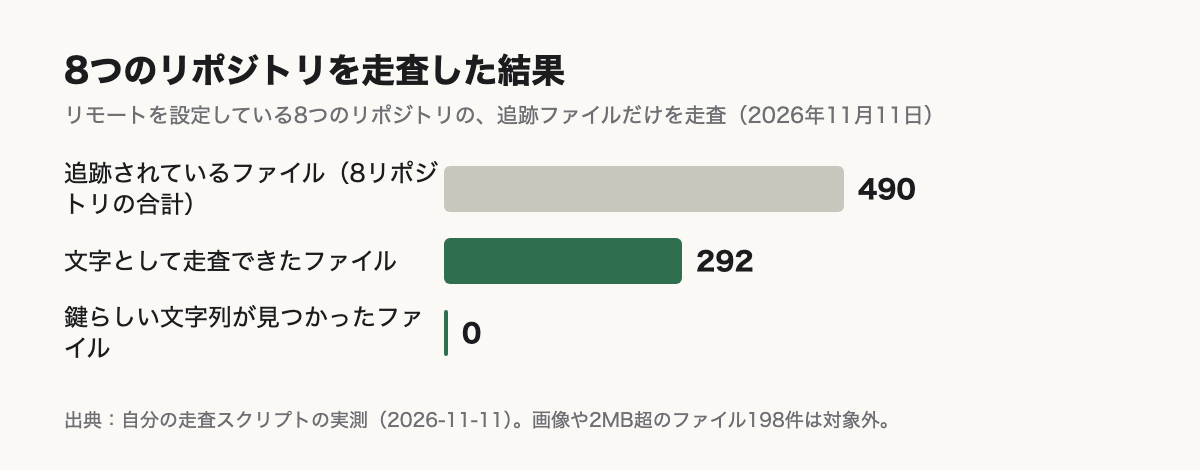
先に結論です。Claude Codeには、秘密のファイルへの読み取りを拒否する設定(permissions の deny ルール)があり、拒否は許可より先に評価されます。ただし、効く範囲には限りがあります。僕の8つのリポジトリ(追跡ファイル490件)を走査したら、鍵らしい文字列は0件でした。一方で、自作の検査にダミーの鍵12種を通すと、7種は見つけて、5種は見逃しました。「0件」は安全の証明ではありません。
1. よくある解説と、足りなかったもの
「Claude Code .env 読ませない」で検索して、上位のサーバーワークスの解説を開きました(2026年11月11日)。CLAUDE.mdに「読まないで」と書くだけでは、自然言語のお願いにすぎず足りないこと、permissions の deny ルールで Read(.env)・Read(.env.*)・Bash(cat .env*) を拒否する方法、さらに細かく制御する hooks の使い方を、手順つきで説明しています。ファイルの名前や命令の文字列しか見ないなど、限界も書かれていました。
この解説は、設定の書き方はよく分かります。一方で、書いた設定が実際にどこまで効くかや、自分のリポジトリに鍵が入っていないかを数字で確かめた結果は載っていません。この記事では、そこを書きます。
2. 公式ドキュメントが言っていること
公式の「Configure permissions」のページを読みました(2026年11月11日に取得)。秘密の保護に関わる部分を、表1にまとめます。
| 項目 | 書かれていること | 注意点 |
|---|---|---|
| 評価の順番 | deny、ask、allow の順に見て、最初に一致したものが結果になる | 広い拒否は、狭い許可で例外にできない |
| 読み取りの拒否 | Read(./.env) のように、パスを指定して拒否する | .claudeignore は効かないと明記されている |
| 効く範囲 | 組み込みのファイル読み取り、cat・head・tail・sed などの認識されたシェル命令、リダイレクト | ファイルを名指ししない grep -r や、PythonやNodeのスクリプトが開く読み取りには効かない |
| より強い守り | サンドボックスを有効にすると、OSの段階で全プロセスのアクセスを止められる | 拒否ルールとの併用が勧められている |
ここで大事なのは、拒否ルールは「Claudeが組み込みのツールや、よく使うシェル命令で読む」場合に効くもので、別のプログラムが勝手にファイルを開く場合までは止めないことです。公式も、シェルのルールはセキュリティの境界ではないと書いています。
3. 8つのリポジトリを走査した結果
リモートを設定している8つのリポジトリについて、追跡しているファイルを走査しました(2026年11月11日)。探したのは、鍵や秘密の典型的な形7種です。Google系のAPIキー、sk-で始まる鍵、GitHubのトークン、AWSのアクセスキーID、Slackのトークン、秘密鍵のヘッダ、「名前に key や secret を含む変数に長い文字列を代入している行」です。
| リポジトリ | 追跡ファイル | 走査できたファイル | 鍵らしい文字列 |
|---|---|---|---|
| 1 | 211件 | 55件 | 0件 |
| 2 | 107件 | 89件 | 0件 |
| 3 | 51件 | 45件 | 0件 |
| 4 | 44件 | 33件 | 0件 |
| 5 | 26件 | 26件 | 0件 |
| 6 | 20件 | 20件 | 0件 |
| 7 | 16件 | 16件 | 0件 |
| 8 | 15件 | 8件 | 0件 |
合計は、追跡ファイル490件のうち、文字として読めて2MB以下だった292件を走査して、鍵らしい文字列は0件でした。残りの198件は、画像などのバイナリか、2MBを超えるファイルです。
4. 検査自身を試したら、5種を見逃した
0件という結果を信じる前に、検査自身が動いているかを確かめました。本物ではないダミーの文字列を12種作り、同じ検査に通したのです。形が決まっている7種(Google系、sk-、GitHub、AWS、Slack、秘密鍵のヘッダ、変数への代入)は、7種とも見つかりました。
見逃したのは次の5種で、5種とも検知できませんでした。
- 接頭辞のない、32桁の16進数の値
- 文字列を2つに分けて、あとで結合している鍵
- JWTの形式(
eyJで始まる値) - Base64で包んだ鍵
- 改行で割って書いた値
つまり、「8リポジトリで0件」は、形の決まった鍵は入っていないと言えるだけです。形を変えた鍵が入っていないとは言えません。また、過去のコミット履歴は走査していません。いったん入れて消した鍵は、履歴に残っている可能性があります。
5. この結果から言えないこと
- 安全だとは言えません。0件は、形の決まった7種に限った結果です。
- 作業フォルダ全体は、動画や画像で容量が大きく、走査が5分以上かかっても終わらなかったため中断し、今回は対象外です。
- 設定した拒否ルールが実際に効くかを、自分の環境で試した結果はありません。この記事の表1は、公式ドキュメントの記述の要約です。
- 1人の環境の結果で、他の人のリポジトリには当てはまりません。
6. 同じ点検を自分でやるなら
- 公式のpermissionsのページを開いて、自分の設定に読み取りの拒否が入っているかを数える。
- 追跡しているファイルだけを対象に、形の決まった鍵のパターンで走査する。
- ダミーの文字列を何種か作って、検査が拾うかを先に確かめる。拾えない種類が、自分の見逃しの範囲です。
- 過去の履歴も、別の手段で一度は確かめる。
- 見つかったら、値を書き換えるより先に、その鍵を発行元で無効にして作り直す。
よくある質問
CLAUDE.mdに「.envを読まないで」と書くだけで十分ですか?
足りないと考えたほうが安全です。解説記事(サーバーワークス、2026年11月11日に確認)は、これは自然言語のお願いにすぎず、文脈によっては守られないと説明しています。技術的に止めるには、permissionsの拒否ルールが使えます。
拒否ルールを入れれば、catやgrepでの読み取りも止まりますか?
公式ドキュメントによると、拒否ルールは組み込みのファイル読み取りと、catやheadなど認識されたシェル命令に効きます。ファイルを名指ししないgrep -rや、スクリプトが開く読み取りには効かないので、完全に止めるにはサンドボックスが勧められています。
走査して0件なら、秘密は漏れていないといえますか?
いえません。僕の検査は、ダミー12種のうち5種(接頭辞のない値、分割した鍵、JWT、Base64、改行で割った値)を見逃しました。形の決まった鍵の有無しか言えず、過去の履歴も別に確かめる必要があります。
まとめ
- 公式ドキュメントでは、拒否ルールは許可より先に評価され、
Read(./.env)のようにパスで秘密を守れます(2026年11月11日取得) - ただし、ファイルを名指ししない命令や、スクリプトが開く読み取りには効かないので、完全に止めるにはサンドボックスが要ります
- 僕の8リポジトリ(追跡ファイル490件のうち292件を走査)では、鍵らしい文字列は0件でした
- 自作の検査にダミー12種を通すと、5種を見逃しました。0件は安全の証明ではありません
次の1アクションとして、自分の設定ファイルを開いて、ファイルの読み取りを拒否するルールが何件あるかを数えてみてください。0件なら、まずこの記事の表1を見ながら、秘密のファイルを1つだけ拒否に入れてみるのが出発点です。
ほかにも、自分で運営して測った記録を書いています。内部ファイルを404にする方法を6通り試した実測や、自作の検査を記事33本に当てた実測もどうぞ。